Česká kvalita ocenila 22 nových společností a organizací
 19. 10. 2026
07:50
Televizní a cloudové služby, školní batohy, matrace, jízdní kola, krbová kamna i sociální služby. To jsou některé z oblastí, ve kterých získaly výrobky...
28. 11. 2025
12:26
Ještě v poměrně nedávné minulosti se kybernetický útok bral jako hypotetické riziko. Dnes je to realita, která každý den ohrožuje firmy všech velikostí. Podle Cybersecurity Ventures až 60 % malých podniků ukončí činnost do šesti měsíců po napadení hackery. Ztráta dat, peněz i důvěry zákazníků bývá pro mnohé fatální.
Firewally, zálohy, šifrování, monitoring – to vše dnes patří k základní výbavě většiny firem. A přesto útoky pokračují – kvůli lidem. Když zaměstnanec podlehne podvodnému e‑mailu, vyzradí přihlašovací údaje, nebo dokonce sám pošle peníze útočníkům, nepomůže ani nejlepší technologie.
Podle studie Ponemon Institutu z roku 2016 způsobili lidé 48 % všech bezpečnostních incidentů. Je ale těžké dělat statistiky v tak rozbouřených vodách. Řada firem drobnější incidenty vůbec nehlásí. Novější výzkum Mimecast z roku 2025 posouvá čísla ještě výš: až 95 % všech úniků je způsobeno lidským faktorem. Jen osm procent zaměstnanců přitom stojí za osmdesáti procenty chyb!
Jak se dostat k těm osmi procentům? V srpnu letošního roku se terčem podvodníků stalo Muzeum Mladoboleslavska. Zaměstnankyně ekonomického oddělení uvěřila telefonátu údajného policisty a následně i falešnému „bankéři“. Oba ji přesvědčili, že hrozí útok hackerů a peníze instituce je nutné okamžitě převést na „bezpečný účet“. Během několika minut z účtu zmizelo více než jedenáct milionů korun – klasický příklad tzv. vishingu, tedy sociálního inženýrství po telefonu.
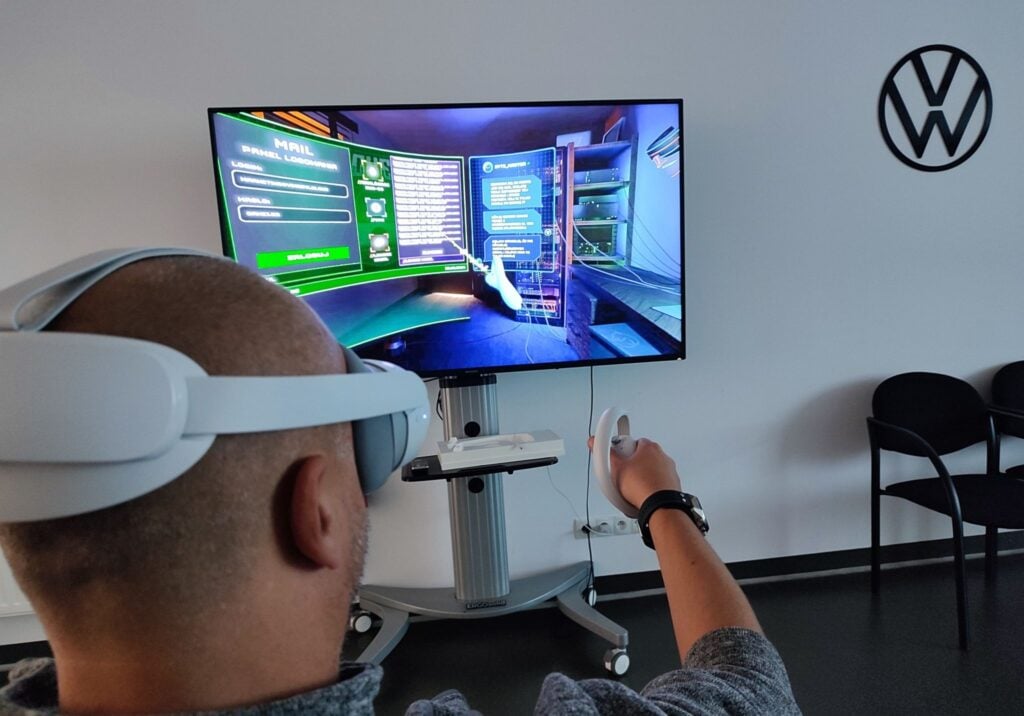
Paní ekonomka přitom podle médií nedávno prošla kyberbezpečnostním školením. S jistotou můžeme potvrdit, že se nejednalo o kyberbezpečnostní školení ve virtuální realitě (VR), které například reprezentuje řešení Company (Un)Hacked. Studie společnosti PwC ukazuje, že účastníci VR školení se učí čtyřikrát rychleji než při klasických metodách a zároveň si o 275 % lépe pamatují získané informace. Důvod je prostý – virtuální realita zapojuje emoce, soustředění i svalovou paměť. Člověk se stává součástí děje, nikoli jen pasivním posluchačem. A i když samozřejmě neexistuje stoprocentní ochrana před lidskou chybou, platí jednoduchá rovnice: čtyřikrát efektivnější trénink znamená čtyřikrát menší riziko.
Školení Company (Un)Hacked lze implementovat jak do malých firem, tak do korporací. Může probíhat formou workshopu s lektorem, nebo zcela samostatně – bez ohledu na čas či místo. Každý zaměstnanec si jednoduše nasadí headset a aplikace ho provede celým tréninkem od začátku až do konce. HR nebo IT oddělení, které školení spravuje, má přitom k dispozici přehledné výsledky: kdo už začal, kdo ještě ne a jaké má procento úspěšnosti při řešení jednotlivých úloh. Díky tomu se dá přesně měřit, jak se zlepšuje úroveň kybernetické odolnosti celé organizace. „Bylo to první školení, do kterého mě nikdo nemusel nutit. Postupně jsem, během několika měsíců, prošel všemi scénáři a vždy jsem měl chuť se do něj vracet,“ říká jeden z účastníků tréninku Company (Un)Hacked. Taková reakce není výjimkou. Právě silný zážitek z prostředí virtuální reality způsobuje, že se lidé do tréninku skutečně ponoří a zapamatují si víc než jen seznam zákazů a doporučení. Ve virtuální realitě prostě nemůžete opisovat, vyřizovat e‑maily ani si u toho vařit oběd.
Přestože je školení řadových zaměstnanců klíčové (zejména těch náchylnějších osmi procent, kteří pravidelně klikají na testovací phishingové e‑maily), nesmíme zapomínat ani na pevné technologické základy bezpečnosti. Ty v portfoliu ZEBRA SYSTEMS zajišťuje značka Acronis, která se stará o zálohování a obnovu dat, dále GFI Software, poskytující pokročilou e‑mailovou a síťovou ochranu, a N‑able, určená pro vzdálenou správu a monitoring firemní infrastruktury. Teprve kombinace správných technologií a efektivně poučených zaměstnanců přináší organizacím maximální možnou ochranu před kyberútoky a minimalizuje pravděpodobnost narušení obchodní kontinuity.