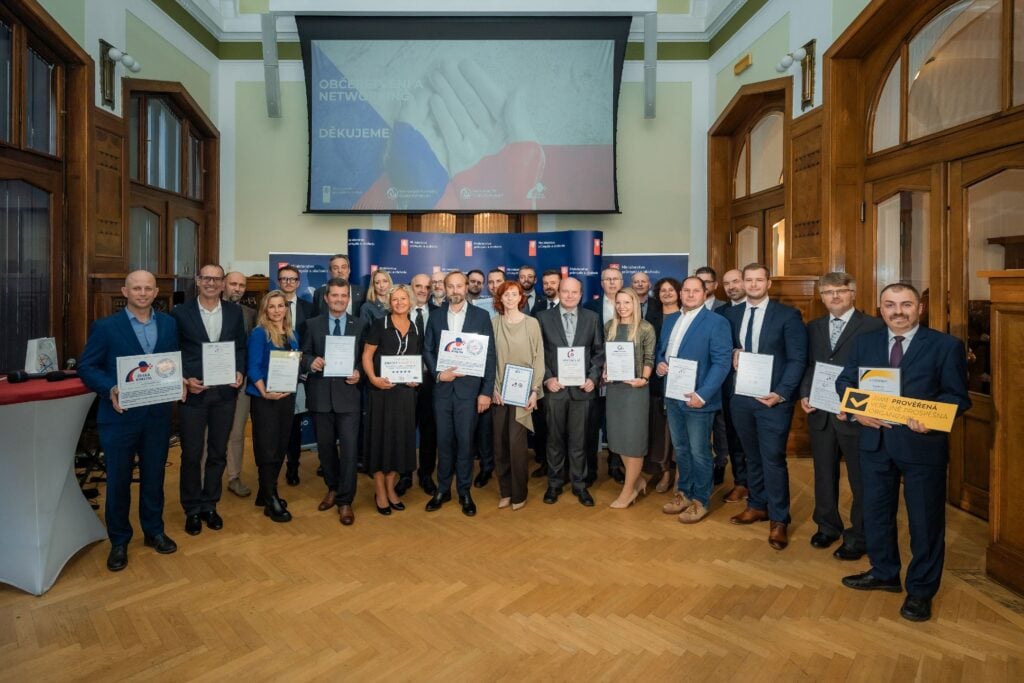
Česká kvalita ocenila 22 nových společností a organizací
 19. 10. 2026
07:50
Televizní a cloudové služby, školní batohy, matrace, jízdní kola, krbová kamna i sociální služby. To jsou některé z oblastí, ve kterých získaly výrobky...
28. 11. 2025
07:15
Digitální prostředí se stalo neoddělitelnou součástí podnikání. Stejně jako daňové povinnosti, pracovní smlouvy nebo ochrana majetku. S rostoucím počtem útoků po celé Evropě se kybernetická bezpečnost mění ze „zbytného IT tématu“ na zákonnou odpovědnost vedení firem. A to bez ohledu na velikost společnosti.
Ransomware, výpadky dodavatelského řetězce, únik dat, nebo „obyčejná“ lidská chyba. Kybernetická bezpečnost dnes nechrání pouze citlivé informace, ale přímo kontinuitu podnikání, finanční stabilitu a reputaci společnosti. Moderní útoky jsou sofistikované, často cílené na menší a střední podniky, právě kvůli nízké úrovni zabezpečení.
Přijmout bezpečnostní opatření dnes neznamená jen pořídit antivir, firewall nebo uspořádat jednorázové školení. Efektivní ochrana spočívá v propojení technologií, procesů, návyků lidí a aktuálních právních povinností. To vše ale získá skutečný smysl až ve chvíli, kdy se vše podaří správně uvést do každodenní praxe.
Základem není jen správná technologie, ale pochopení rizik, nastavení odpovědností a vytvoření firemní kultury podporující bezpečné chování.
Audit a analýza rizik
Detailní zmapování zabezpečení z pohledu technologií, procesů, dokumentace i lidského faktoru. Výsledkem je identifikace slabých míst a konkrétní návrhy opatření.
Implementace do praxe
Doporučení nestačí. Klíčové nastavení procesů a postupů, přijetí interních předpisů, jasné vymezení odpovědností, úprava vztahů s dodavateli a kontrolní mechanismy.
Školení managementu a zaměstnanců
Lidé jsou nejčastějším cílem útoků i první linií obrany. Vzdělávání je proto nedílnou součástí bezpečnostní strategie. Zahrnuje jak onboarding nového pracovníka, tak pravidelný trénink aktualizovaný podle měnících se hrozeb.
K 1. listopadu 2025 nabyl účinnosti nový zákon o kybernetické bezpečnosti (ZoKB), který implementuje evropskou směrnici NIS2. Rozšířil se tak okruh regulovaných firem – nově i na sektory jako stavebnictví, potravinářství, poštovní a kurýrní služby nebo zpracovatelský průmysl.
Za dodržování bezpečnostních opatření nese přímou odpovědnost vedení firmy, nikoliv jen IT správce nebo dodavatel. V praxi to znamená nutnost schvalovat opatření, dohlížet na jejich plnění a nést následky při pochybení včetně možného zákazu výkonu funkce statutára. Ve hře tak není jen ochrana firemních dat a reputace, ale i právní důsledky včetně možných osobních postihů.
Mnoho firem má obecné povědomí o rizicích, ale chybí jim systém. Mají pocit, že „nejsou dost velké, aby někoho zajímaly“ nebo že „kybernetická bezpečnost je záležitostí IT oddělení“. Jenže právě absence procesního a právního zakotvení bývá největší slabinou. A často i nejdražší chybou.
Typický scénář? Společnost si nechá vypracovat technický audit. Výsledky jsou jasné, doporučení rozumná, ale jejich implementace skončí v šuplíku. Lidově řečeno: „neudělá se to B“. Neexistují interní postupy a předpisy. Zaměstnanci nejsou proškoleni. Povinnosti nejsou jasně definovány. Bezpečnostní opatření nejsou součástí onboardingu, nikdo nekontroluje jejich dodržování. Nebo jiný příklad z praxe: Firma uzavře smlouvu s IT dodavatelem, ale chybí bezpečnostní doložky. Při incidentu pak nelze prokázat odpovědnost, škodu nese firma sama. Běžné je také, že zaměstnanec klikne na podvodný e‑mail, stáhne přílohu a firma musí na několik dní stopnout provoz. Bez krizového plánu a právně ošetřených pravidel přichází zmatek, reputační ztráta a někdy i právní dohry.
To všechno může být z právního hlediska považováno za porušení péče řádného hospodáře. Obzvlášť pokud firma do bezpečnosti investovala, ale opatření nepřevedla do praxe.
Chcete ochránit firmu a splnit legislativní požadavky?
Workshop vám poskytne:
■ ucelený přehled právních povinností;
■ konkrétní příklady nejčastějších hrozeb a postupů k jejich efektivní eliminaci;
■ představení přínosů propojení technických a právních opatření v oblasti kybernetické bezpečnosti.
První termín: listopad 2025, Praha
kyberbezpecnostprofirmy.cz
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) v současné době vydává velké množství doporučení a materiálů pro subjekty, které od 1. 11. 2025 spadají pod ZoKB. Vydal ale také například podpůrný materiál pro subjekty, na které se ZoKB nevztahuje, a to v podobě minimálního bezpečnostního standardu. Jedním z dalších materiálů NÚKIB, kterým je vhodné věnovat pozornost, je dokument obsahující požadavky na smlouvy s dodavateli. Ten na necelých 20 stranách podrobněji vysvětluje, jaké požadavky, resp. ustanovení mohou být z hlediska kybernetické bezpečnosti vhodné k začlenění do obchodních smluv.
Všechny citované materiály jsou dostupné na webových stránkách NÚKIBu a v rámci implementace jakýchkoliv kyberbezpečnostních opatření je vřele doporučujeme vaší pozornosti. A to i v případě, že se na vás ZOKB nevztahuje. Již nyní lze předpokládat, že právě tyto minimální standardy a doporučení budou v budoucnu považovány za best practice v oblasti kyberbezpečnosti. Jejich dodržením se tedy v krajním případě může z hlediska odpovědnosti za vznik a důsledky bezpečnostního incidentu vyvinit nejen firma, ale i její vedení.
Pro firmy, které chtějí být nejen chráněné, ale i dlouhodobě v bezpečnosti udržitelné, už nestačí soustředit se pouze na technické nastavení. Aby bezpečnostní opatření skutečně fungovala a měla oporu v právním rámci, je nezbytné propojit technologické, procesní a legislativní aspekty v jeden celek.
V praxi to znamená nejen zajištění přehlednosti a právní jistoty, ale i odstranění zbytečných duplicit mezi dodavateli, snížení nákladů, a především přizpůsobení celého systému konkrétnímu provozu firmy. Teprve tehdy má kybernetická bezpečnost reálný dopad na kontinuitu podnikání.
Podle advokátky Alexandry Mára Paurové, zakladatelky advokátní kanceláře VIA IURIS, není cílem vytvořit složitou dokumentaci, která skončí v šuplíku: „Skutečná bezpečnost vzniká teprve tehdy, když firma opatření pochopí, přijme za svá a začne je reálně používat. Jinak řečeno, až když se stanou součástí její kultury a fungování.“
Na to navazuje i zkušenost specialisty na kyberbezpečnost Štěpána Horáka, zakladatele firmy AttentID, který v oblasti kybernetické bezpečnosti dlouhodobě spolupracuje s firmami napříč obory: „Bezpečnost není jen technická disciplína. Je to vědomé rozhodnutí, jak jako firma přistupujete k rizikům. A to musí začít u všech lidí ve firmě, u vedení i u zaměstnanců.“
Spolupráce advokátní kanceláře VIA IURIS a kyberneticko‑bezpečnostní společnosti AttentID přinesla na trh unikátní službu pro malé a střední podniky, které chtějí mít vše pod jednou střechou: od zhodnocení výchozího stavu, analýzy rizik přes návrh technických opatření až po právní implementaci, školení a krizovou podporu. Společný projekt nese název Kyberbezpečnost pro firmy. Vznikl jako odpověď na rostoucí bezpečnostní rizika a nové legislativní povinnosti.
„Z praxe víme, že firmy často investují do bezpečnostních technologií, ale selhávají při jejich právní a procesní implementaci. To je nejen neefektivní, ale může to představovat i právní riziko pro vedení společnosti,“ upozorňuje advokátka Mgr. Alexandra Mára Paurová z kanceláře VIA IURIS, která se dlouhodobě věnuje ochraně podnikatelů a vedení firem, a to i v digitálním prostředí. „Nejde o jednorázové opatření nebo audit. Stavíme most mezi právem, technologiemi a bezpečnostní kulturou firmy. Pomáháme firmám nastavit interní pravidla, odpovědnosti, školení, ale i smlouvy s dodavateli tak, aby obstály v praxi i v případném právním sporu,“ dodává Štěpán Horák, specialista na kybernetickou bezpečnost a zakladatel AttentID.
Kybernetická bezpečnost už dnes není otázkou výběru – stala se pevnou součástí odpovědného podnikání. Otázkou není, zda do ní investovat, ale jak to udělat správně.