Seznamte se s regionem Brixen, Jižní Tyrolsko
 27. 9. 2026
05:38
V severní části Itálie leží oblast Brixen, Jižní Tyrolsko – italské Dolomity, která spojuje horskou krajinu, tradiční vesnice, kouzlo měst...
15. 2. 2025
05:09
Společnost Check Point odhalila novou verzi malwaru Banshee Stealer, který se zaměřuje na systém macOS a krade přihlašovací údaje, kryptopeněženky a další citlivá data. Nejnovější verze Banshee používá šifrování převzaté z XProtect společnosti Apple, takže antivirové systémy tento malware přehlédly. Kyberzločinci šířili Banshee pomocí phishingových stránek a falešných repozitářů GitHub, přičemž hrozbu často maskovali za populární software, jako je Chrome a Telegram.
Systém macOS je stále populárnější a má více než 100 milionů uživatelů po celém světě. Proto se stává atraktivnějším cílem pro kyberzločince. Navzdory pověsti bezpečného operačního systému upozorňuje společnost Check Point Software Technologies, průkopník a globální lídr v oblasti kyberbezpečnostních řešení, na nárůst sofistikovaných hrozeb, jako je Banshee Stealer.
Mnoho uživatelů si myslí, že macOS kvůli unixové architektuře a historicky nižšímu podílu na trhu je před kyberzločinci v bezpečí. Systém sice obsahuje robustní bezpečnostní funkce, jako jsou Gatekeeper, XProtect a sandboxing, ale vzestup malwaru Banshee Stealer připomíná, že žádný operační systém není zcela imunní vůči kybernetickým hrozbám.
„Tento nenápadný malware se infiltruje do zařízení a nepozorovaně splyne s běžnými systémovými procesy. Přitom krade přihlašovací údaje, informace o softwaru i hardwaru, kryptopeněženky a citlivá data. Vše pak odesílá na řídicí servery v podobě zašifrovaných souborů. Využívá například i různá vyskakovací okna, která mají vypadat jako legitimní systémové výzvy, takže si uživatel nemusí všimnout podvodu a zadá přihlašovací údaje,“ říká Petr Kadrmas, Beyond the Perimeter Security Expert, Eastern Europe z kyberbezpečnostní společnosti Check Point Software Technologies. „Banshee dělá mimořádně nebezpečnou hrozbou zejména jeho schopnost vyhnout se detekci. Dokonce i zkušení IT profesionálové mají problém odhalit jeho přítomnost. Banshee Stealer není jen dalším malwarem, je to důrazné varování pro uživatele, aby přehodnotili své bezpečnostní předpoklady a přijali proaktivní opatření k ochraně svých dat.“
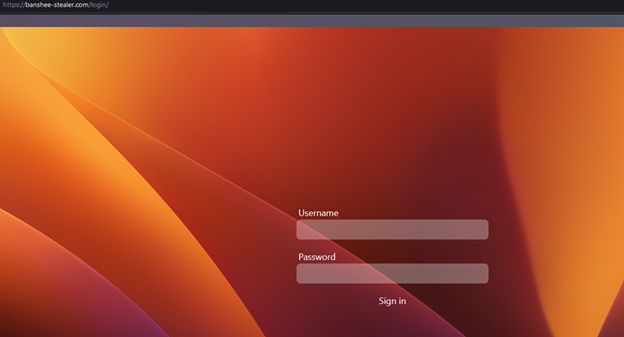
Přihlašovací panel Banshee
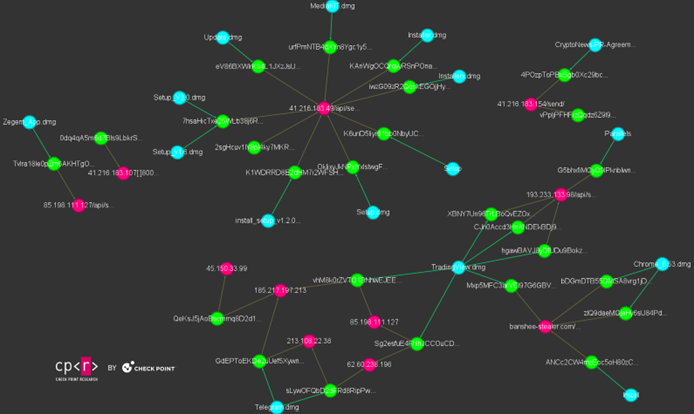
Banshee Stealer se objevil v polovině minulého roku a byl nabízen za 3000 dolarů na undergroundových fórech, jako jsou XSS a Exploit, a také na Telegramu jako „stealer jako služba“. Koncem září identifikoval Check Point novou verzi. Její vývojáři ukradli a použili šifrovací algoritmus z antivirového enginu XProtect společnosti Apple. To pravděpodobně umožnilo, aby se Banshee více než dva měsíce vyhýbal detekci antivirovými enginy. Během této doby jej hackeři šířili prostřednictvím phishingových stránek, škodlivých repozitářů GitHub a maskovali jej za populární softwarové nástroje, jako jsou Chrome, Telegram a TradingView.
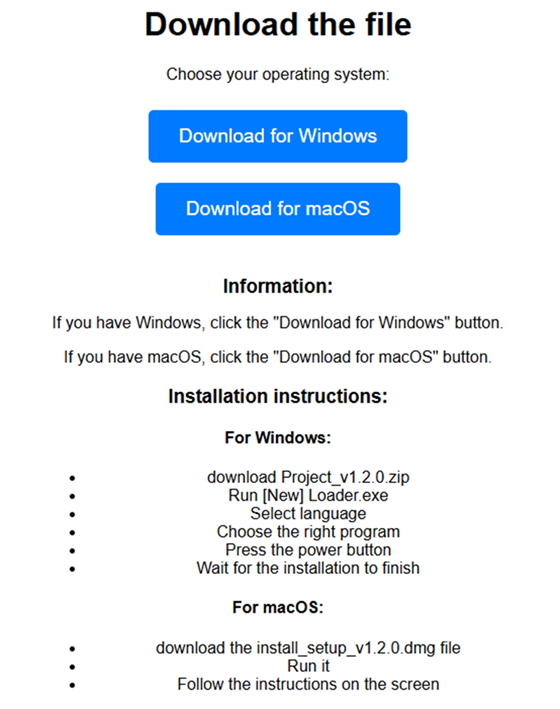
Kyberzločinci používali jako klíčový způsob distribuce repozitáře GitHub. Tyto kampaně se zaměřovaly na uživatele systému macOS a současně pomocí malwaru Lumma Stealer na uživatele systému Windows. Ve třech vlnách byly vytvořeny škodlivé repozitáře, které napodobovaly populární software a lákaly uživatele ke stažení. Repozitáře vypadaly legitimně, s dobrým hodnocením a recenzemi, aby získaly důvěru uživatelů před spuštěním škodlivých kampaní.
Významný obrat přišel v listopadu 2024, kdy zdrojový kód malwaru Banshee unikl na undergroundovém fóru XSS a malware byl stažen z prodeje. Únik vedl k lepší detekci antivirovými enginy, ale zároveň vyvolal obavy z vývoje nových variant dalšími hackerskými skupinami.
Organizace si musí uvědomit rizika, která moderní malware představuje. Hrozí nákladné úniky, které mohou mít likvidační dopad na pověst organizace, cílené útoky na kryptopeněženky a narušení provozu maskovaným malwarem.
V listopadu 2024 sice došlo k úniku zdrojového kódu Banshee a operace byly oficiálně ukončeny, ale Check Point identifikoval několik nových kampaní, které tento malware šíří prostřednictvím phishingových stránek. Kdo za útoky stojí, ale není zatím jasné.
Jedna z nejnovějších verzí odstranila kontrolu ruštiny. Předchozí verze ukončovaly činnost, pokud zjistily ruštinu, pravděpodobně proto, aby se vyhnuly cílení na konkrétní regiony. Odstranění této funkce naznačuje rozšíření potenciálních cílů.
Organizace musí používat proaktivní bezpečnostní řešení, pokročilé nástroje a vzdělávat zaměstnance, aby se dokázaly před podobně sofistikovanými hrozbami ochránit.