Seznamte se s regionem Brixen, Jižní Tyrolsko
 27. 9. 2026
05:38
V severní části Itálie leží oblast Brixen, Jižní Tyrolsko – italské Dolomity, která spojuje horskou krajinu, tradiční vesnice, kouzlo měst...
20. 10. 2025
15:01
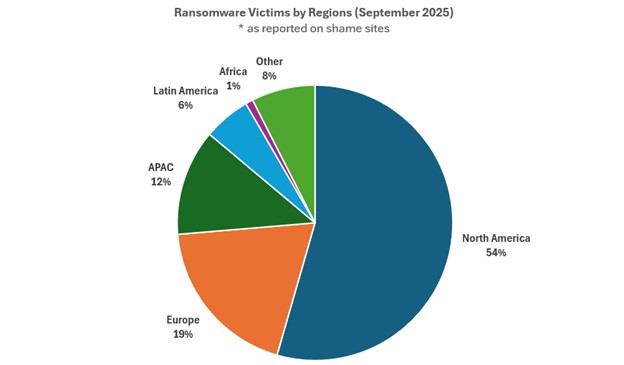
V září došlo k prudkému nárůstu ransomwarových útoků. Celkem bylo veřejně vydíráno 562 společností, což je meziroční nárůst o 46 %. Nejvíce útoků bylo v Severní Americe. 19 % obětí pochází z Evropy.
Výzkumný tým společnosti Check Point® Software Technologies Ltd. (NASDAQ: CHKP), průkopníka a globálního lídra v oblasti kyberbezpečnostních řešení, zveřejnil zprávu Global Threat Intelligence Report, z níž vyplývá, že v září čelila každá společnost v průměru 1 900 kybernetickým útokům týdně. Oproti srpnu se jedná o drobný pokles o 4 %, ale zároveň výrazně vzrostl počet společností vydíraných ransomwarovými gangy a také rizika spojená s AI.
„V České republice čelila každá společnost v průměru 2 027 kyberútokům týdně, což je oproti srpnu pokles o 7 %. Česko je ale stále jednou z nejčastěji napadaných evropských zemí. Většímu počtu útoků čelí například Itálie (2 191 kyberútoků týdně na jednu společnost) a vysoké riziko hrozí i v Portugalsku (1 979 kyberútoků), Španělsku (1 951) nebo Norsku (1 934). Naopak klidnější je situace v Polsku (1 649), Německu (1 141), Francii (1 128) nebo Švýcarsku (971). Evropský průměr je 1 577 útoků na jednu společnost za týden,“ říká Tomáš Růžička, SE Team Leader z kyberbezpečnostní společnosti Check Point Software Technologies.
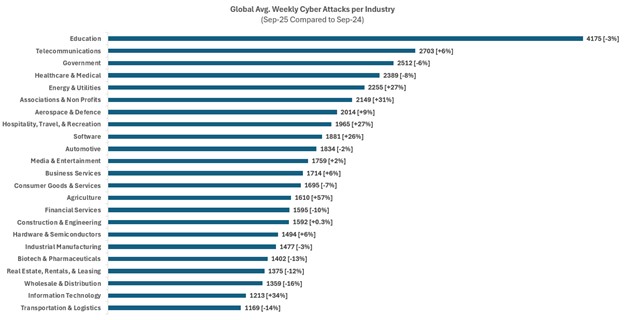
Nejčastějším terčem je i nadále sektor vzdělávání s průměrným počtem 4 175 útoků týdně na jednu organizaci. Na druhém místě je telekomunikační průmysl s 2 703 útoky týdně a třetí nejvíce zasažené jsou vládní instituce s 2 512 útoky týdně. Kyberzločinci se zkrátka zaměřují na odvětví s velkým množstvím cenných dat a kritickými službami.
Největší počet útoků zaznamenaly organizace v Africe (2 902 útoků týdně na jednu organizaci), ale zároveň se jednalo o meziroční pokles o 10 %. Severoamerické společnosti čelí v průměru sice nejméně kyberútokům (1 468), ale meziročně došlo k výraznému nárůstu o 17 %.
Do podnikových procesů jsou stále častěji integrovány generativní AI nástroje (GenAI). Zvyšují sice produktivitu práce, ale zároveň přináší mnoho bezpečnostních rizik, zejména spojených s úniky citlivých dat.
V organizacích představoval v září každý 54. prompt pro GenAI velmi vysoké riziko úniku citlivých dat. S touto hrozbou se setkalo 91 % organizací, které pravidelně používají GenAI nástroje. Dalších 15 % promptů obsahovalo potenciálně zneužitelné informace, včetně údajů o zákaznících, interní komunikace nebo částí proprietárního kódu.
Je tedy nutné používat bezpečnostní řešení, které firmy ochrání před podobnými úniky dat, aby zvýšení produktivity nebylo vykoupeno bezpečnostními incidenty.
Přes 11 % obětí je ze stavebnictví a strojírenství, 11 % vydíraných společností se věnuje obchodním službám a 10 % průmyslové výrobě. Tvrdě zasaženy byly i finanční služby (9,4 % obětí) a zdravotnictví (8,4 %).
Nejaktivnějšími ransomwarovými skupinami byly v září Qilin (na svědomí má 14 % vydíraných organizací), Play (9 %) a Akira (7 %).