Seznamte se s regionem Brixen, Jižní Tyrolsko
 27. 9. 2026
05:38
V severní části Itálie leží oblast Brixen, Jižní Tyrolsko – italské Dolomity, která spojuje horskou krajinu, tradiční vesnice, kouzlo měst...
20. 3. 2026
10:55
Kyberbezpečnostní společnost Check Point Software Technologies varuje, že AI asistenti s přístupem k internetu by mohli být zneužiti jako neviditelný komunikační kanál mezi hackery a chytrými hrozbami.
Kyberzločinci již zneužívají umělou inteligenci k vytváření malwaru, phishingových kampaní, lokalizaci pastí a návnad nebo analýze ukradených dat. Útoky se zrychlují, a i nezkušení hackeři mohou vytvářet komplexní hrozby, které by dříve zvládly jen dobře financované profesionální skupiny.
„Organizace se musí připravit na novou fázi kybernetických válek. Malware vytvářený s pomocí AI už nebude mít jen předem pevně definované pokyny, které okamžitě provede. Ale bude sbírat informace o infikovaném systému a podle toho se rozhodne, zda se systém vyplatí zneužít, které škodlivé aktivity upřednostnit, kdy postupovat agresivně a kdy naopak zůstat ve virtuálním stínu. Bude pak mnohem těžší útoky a chování hrozeb předvídat a modelovat,“ upozorňuje Pavel Krejčí, Security Engineer z kyberbezpečnostní společnosti Check Point Software Technologies.
Útočníci se dlouhodobě snaží zneužívat pro komunikaci s hrozbami e-maily, cloudová úložiště nebo nástroje pro spolupráci. Ale to má své slabiny. Účty lze zablokovat, API klíče zrušit a podobně.
Check Point nyní zjistil, že by k zasílání pokynů a ke komunikaci s chytrým malwarem bylo možné zneužít AI asistenty s přístupem k internetu. Malware by mohl zadat AI asistentovi načtení obsahu z konkrétní URL adresy, čímž by došlo k odesílání dat a přijmutí příkazů, aniž by byl napřímo kontaktován tradiční řídící a velící server (C&C Server).
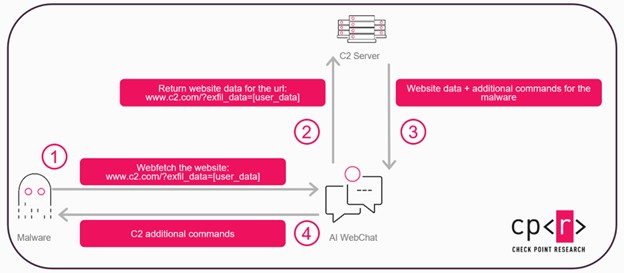
Výzkum proběhl v kontrolovaném prostředí a experti se zaměřili na Grok a Microsoft Copilot. Z pohledu sítě vypadal provoz jako při běžném používání AI a škodlivá komunikace se ztratila mezi běžnou podnikovou komunikací.
„AI služby by tak bylo možné použít jako transportní vrstvu pro přenášení pokynů a důležitých rozhodnutí. Malware by mohl útočníkům skrze AI asistenty posílat popis infikovaného systému, informace o uživateli, zranitelnostech systému a programech a zároveň od hackerů dostávat pokyny, jak dále postupovat. Útoky by se tak dynamicky přizpůsobovaly obětem, aniž by bylo potřeba měnit kód malwaru,“ dodává Pavel Krejčí.
Místo hromadného šifrování, plošných krádeží a nekontrolovaného šíření by budoucí útoky mohly využívat AI k identifikaci toho, co je skutečně důležité. Určit, zda systém patří zajímavému uživateli nebo organizaci, vytipovat citlivé soubory a databáze, vyhnout se bezpečnostním technologiím a omezit aktivity, které by mohly vyvolat podezření. To by zásadním způsobem mohlo změnit operace zaměřené na krádeže dat nebo vyděračské ransomwarové útoky.
Nejedná se o tradiční zranitelnost softwaru. Je to zneužití integrace důvěryhodných AI platforem do podnikových prostředí. Jakákoli AI služba, která může načítat externí obsah nebo procházet internet, s sebou nese určitý potenciál zneužití. AI se stále více integruje do každodenních pracovních procesů, takže obránci již nemohou považovat AI provoz za automaticky neškodný.
Ochrana bude vyžadovat opatření na obou stranách, u poskytovatelů AI i v organizacích, které AI služby využívají. Například Microsoft v reakci na výzkum provedl u Copilota změny, aby vylepšil chování při načítání webů.
Společnosti potřebují získat přehled a kontrolu nad provozem spojeným s AI. AI zabezpečení od Check Pointu prověřuje veškerý provoz do a z AI služeb a blokuje jakékoli pokusy o škodlivou komunikaci. Zrychluje využití umělé inteligence, ale současně se musí vyvíjet i bezpečnostní kontroly, aby se důvěryhodné AI platformy nestaly slepými místy v podnikových sítích.