Seznamte se s regionem Brixen, Jižní Tyrolsko
 27. 9. 2026
05:38
V severní části Itálie leží oblast Brixen, Jižní Tyrolsko – italské Dolomity, která spojuje horskou krajinu, tradiční vesnice, kouzlo měst...
24. 6. 2026
08:59
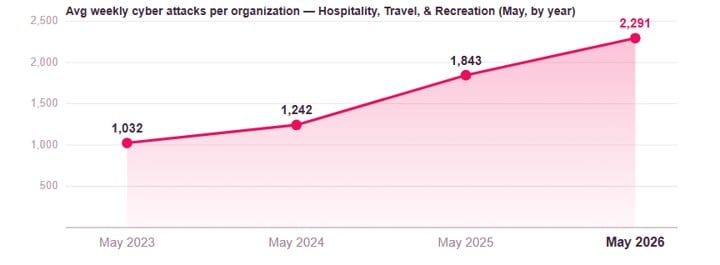
Každé léto si stovky milionů lidí rezervují letenky, hotely a plánují dovolené. A každé léto se toho kyberzločinci snaží zneužít. Kyberbezpečnostní společnost Check Point Software Technologies analyzovala rizika a upozorňuje, že v oblasti pohostinství, cestovního ruchu a rekreace zaznamenala v květnu každá společnost v průměru 2 291 kyberútoků týdně, což je meziroční nárůst o 24 %. Pro srovnání, celosvětový meziroční nárůst útoků napříč všemi odvětvími činil pouhá 2 %. Objem útoků se v tomto sektoru od května 2023 více než zdvojnásobil, když za tři roky vzrostl z 1 032 na 2 291 útoků týdně na jednu organizaci, což je kumulativní nárůst o 122 %.
Nejedná se tedy o celkový nárůst kyberkriminality, který se náhodou dotýká i cestovního ruchu. Jde o intenzivní cílení na odvětví, které zpracovává obrovské objemy citlivých osobních a finančních údajů. Navíc v době, kdy lidé ve snaze zajistit si výhodnou dovolenou jednají rychleji, bývají emotivní a méně obezřetní.
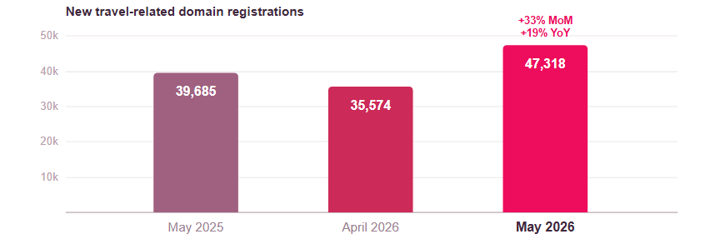
Jen v květnu 2026 bylo zaregistrováno 47 318 nových domén souvisejících s cestováním, což je o 33 % více než v dubnu letošního roku a o 19 % více než v květnu 2025. Každá 112. doména byla přitom označena jako škodlivá nebo podezřelá. Mnoho dalších zatím zůstává neaktivních a čeká na aktivaci, až dovolenkové šílenství dosáhne vrcholu.
„Kyberzločinci plánují své podvody stejně precizně, jako se hotely a cestovní kanceláře připravují na hlavní sezónu. Své kampaně mají nachystané dlouho dopředu, ale zároveň dokáží velmi rychle reagovat na aktuální trendy a změny v poptávce,“ říká Miloslav Lujka, Country Manager Czech Republic, Slovakia & Hungary z kyberbezpečnostní společnosti Check Point Software Technologies. „Ačkoli některé podvody mohou být v angličtině nebo jiných rozšířených jazycích, s využitím umělé inteligence je pro útočníky snadné vytvářet kvalitní lokální mutace. Některé stránky se dokonce automaticky překlápí do jazyka uživatele. Zaplavit i český trh věrohodnými podvody je tedy poměrně snadné.“
Check Point identifikoval mimo jiné tři koordinované kampaně. První obsahovala více než 210 domén s nabídkou hotelů. Jednalo se o variace adres jako hotel-stay[123].com a stay-hotel[456].com, přitom všechny ukazují na jediného podvodníka budujícího phishingovou infrastrukturu. Druhá napodobovala značky jako American Express a cestovní kartu Lloyds Travel Choice a lákala na cestovní odměny. V doménách byla používána slova jako „happytrip“ a „travelchoice“. Třetí kampaň zahrnovala 108 různých domén a zaměřovala se na imitování cestovní společnosti Fora Travel.
Check Point identifikoval i aktivní phishingové weby, které napodobují nejdůvěryhodnější společnosti, jako Booking.com. Například stránky bookingni[.]com, booking-cn[.]com, booking-jp[.]com, booking-zh[.]com nebo booking-hk[.]com se snažily vylákat z uživatelů přihlašovací údaje a údaje o platebních kartách. Webům dominovaly výhodné nabídky a letní výprodeje. Stránka airbnb-ca[.]com cílila na uživatele plánující výlet do Kanady. Web obsahoval hezké fotografie a nabídky na ubytování v Montrealu, Torontu nebo Vancouveru. A několik domén padělalo stránky vyhledávače letů Skyscanner, včetně skyscanners[.]shop a skyscanners[.]life, a zobrazovalo výhodné hotelové nabídky v malajských letoviscích. Cílem bylo okrást uživatele, o data i peníze.
„Podvody už dávno nejsou plné překlepů a začátečnických chyb. Moderní technologie umožňují útočníkům vytvářet přesvědčivé weby, e-maily i zprávy, které odpovídají jazyku, lokalitě i zájmům konkrétního uživatele. Takové pasti dnes může vytvářet prakticky kdokoli, aniž by k tomu potřeboval technické znalosti. Schopnost odhalit podvod pouhým pohledem tak postupně klesá a stále větší význam získávají bezpečnostní nástroje, které dokáží hrozby automaticky odhalit a zablokovat,“ upozorňuje Miloslav Lujka.