Tichá noc přináší na vánoční stromeček klid zimní přírody
 21. 9. 2026
10:48
Nová kolekce české sklárny Koulier spojuje zemité odstíny zelené se zlatými detaily a sametovými povrchy. Nabízí slavnostní výzdobu, která nepůsobí...
21. 9. 2026
10:25
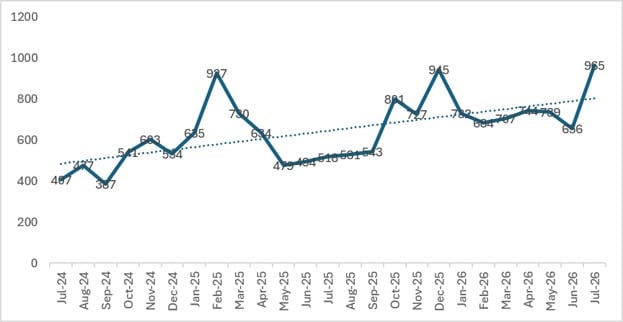
Kyberzločinci využili prázdniny k masivnímu vydírání organizací. Zatímco ve druhém čtvrtletí ransomwarové gangy zveřejnily na svých vyděračských stránkách v průměru 713 obětí měsíčně, v červenci jejich počet vyskočil na 964. Nejčastěji jsou oběti ze sektorů podnikových služeb, průmyslové výroby a spotřebního zboží a služeb. Na čtvrtém místě je nepřekvapivě zdravotnictví. Napadené společnosti nejčastěji pochází ze Spojených států, Německa, Kanady, Spojeného království a Itálie. Vyplývá to z dat kyberbezpečnostní společnosti Check Point Software Technologies.
Výrazněji se také mění, kdo za útoky stojí. V prvním čtvrtletí připadalo na deset nejaktivnějších skupin 71 % všech obětí a celkem bylo aktivních 71 ransomwarových gangů. Trh byl tedy silně koncentrovaný kolem několika dominantních hráčů. Ve druhém čtvrtletí podíl deseti největších skupin klesl na 57,6 % a počet aktivních skupin vzrostl na 93, což je historické maximum.
Podíl obětí, které zaplatí výkupné, klesá už šest let v řadě. Z přibližně 85 % v roce 2019 jsme se dostali na dnešních zhruba 23 %. Jedním z důvodů jsou kvalitnější zálohy, díky nimž dokáží organizace mnohem lépe obnovit systémy zašifrované ransomwarem.
Zálohy ale nepomohou v případě, kdy útočníci ukradnou citlivá data a hrozí jejich zveřejněním. Právě proto se ransomwarové skupiny stále více zaměřují na odcizení dat a jejich využití k vydírání.
Přestože platí stále menší podíl obětí, jedná se i tak o mimořádně lukrativní hrozbu. Jen v roce 2025 překročily dohledatelné platby v kryptoměnách 820 milionů dolarů.
„Policie a další bezpečnostní složky se během druhého čtvrtletí více zaměřovaly na infrastrukturu, kterou využívá více kyberzločineckých skupin současně, místo honby za jednotlivými gangy. Došlo například k rozbití platformy sloužící k praní špinavých peněz, sankcím vůči kryptoměnovým burzám spojeným s ransomwarovými skupinami a k likvidaci významných sítí infostealerů, tedy malwaru určeného ke krádežím přihlašovacích údajů a dalších citlivých informací,“ říká Jiří Kohout, Cyber Risk & Security Strategist – CEE z kyberbezpečnostní společnosti Check Point. „Tyto zásahy se zatím neprojevily poklesem počtu obětí. Zničenou infrastrukturu navíc útočníci často vybudují znovu jinde. Ale zpomaluje to a prodražuje fungování gangů, což může skupiny dlouhodobě oslabit.“
„Ransomwarová skupina The Gentlemen patří k těm vůbec nejaktivnějším. Došlo ovšem k úniku komunikace a dat z interních systémů, což poskytlo vzácný pohled do zákulisí jedné z nejvýznamnějších ransomwarových operací. Jádro skupiny tvoří pouhých devět lidí. Ti spolupracují s širší sítí partnerů, kteří provádí většinu útoků. Zisky si dělí v poměru 9 ku 1 ve prospěch partnerů, což je nejštědřejší nabídka na trhu,“ upozorňuje Jiří Kohout. „Za pozornost stojí způsob, jakým skupina využívá umělou inteligenci. Administrátor vystupující pod přezdívkou Zeta88 vytvořil během přibližně tří dnů s pomocí AI nástrojů panel pro správu ransomwarových operací. Zároveň ale otevřeně přiznal, že tyto nástroje stále potřebují zkušeného člověka, který rozumí zdrojovému kódu a dokáže AI správně vést a opravovat její chyby.“
Jde o jasný důkaz, jak AI urychluje vývoj ransomwarových útoků. V tomto případě ale AI nesloužila k řízení útoků ani k výběru obětí, nýbrž především k rychlejšímu programování. AI pomáhá kyberzločincům tak výrazně, že zkušenému útočníkovi stačí pár měsíců, aby se dostal mezi světovou špičku.
Data ukazují několik jasných priorit. Nejdůležitější zůstává zabránit útočníkům v prvotním průniku do organizace. Také The Gentlemen získávali přístup například skenováním VPN služeb, útoky hrubou silou nebo prostřednictvím ukradených přihlašovacích údajů zakoupených od zprostředkovatelů přístupu. Velká část útoků začíná manipulací zaměstnanců. Stejné metody využívá i většina ostatních skupin. Ochrana proti phishingu a zabezpečení vzdáleného přístupu by proto měly odpovídat tomu, jak často právě tudy útoky začínají.
Stejnou pozornost jako zálohování a obnově systémů je dnes potřeba věnovat také odhalování krádeží dat. Stále důležitější je rovněž rychlost oprav zranitelností, protože doba mezi zveřejněním bezpečnostní chyby a jejím reálným zneužíváním dnes může trvat jen několik málo hodin. Organizace, jejichž bezpečnost stále spoléhá na pomalé ruční vyhodnocování, tak čelí AI nástrojům, které jsou nesrovnatelně rychlejší.