Kde se vzaly kaly v nádrži, která měla být prázdná?
 5. 10. 2026
11:13
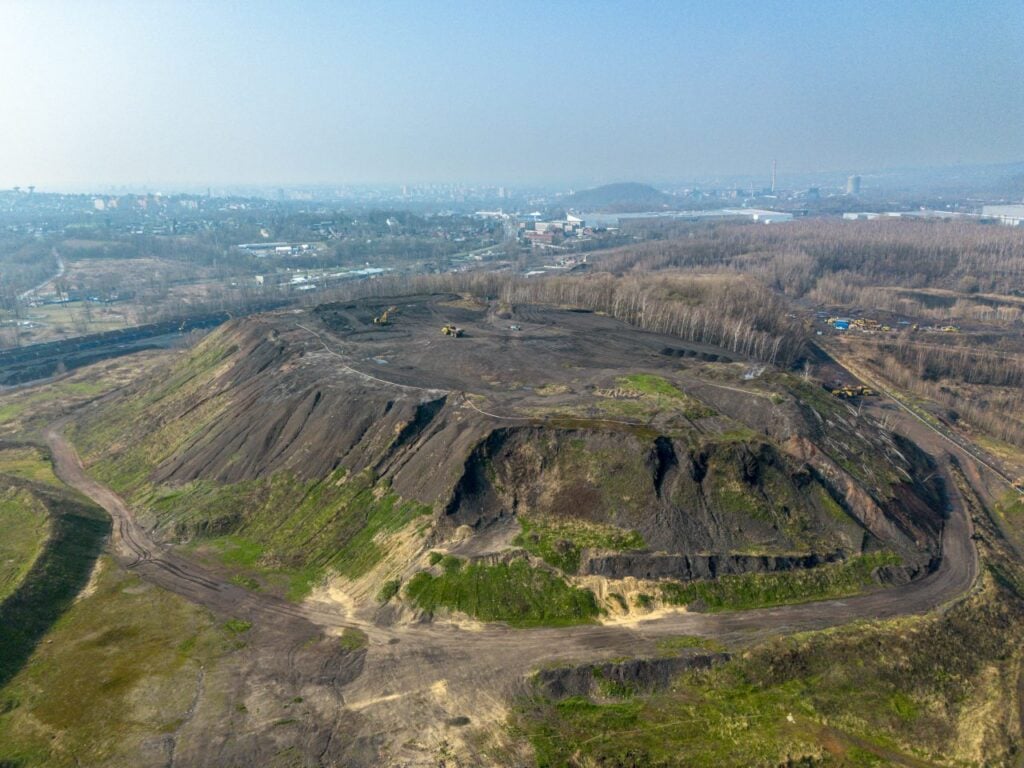
Heřmanická halda není pouze problémem hořící hlušiny. Součástí její průmyslové minulosti jsou také zařízení, která sloužila k čištění odpadních vod....
5. 10. 2026
11:05
Automatické přepisy hlasových zpráv se staly běžnou součástí firemní komunikace. Příjemci takovým zprávám důvěřují a nevěnují jim větší pozornost. Výzkumníci kyberbezpečnostní společnosti Check Point Software Technologies ale odhalili rozsáhlou phishingovou kampaň, v rámci které se kyberzločinci snaží zneužívat tento trend ve firemní komunikaci ke krádežím přihlašovacích údajů.
Podvodné e-maily se maskují jako automatická oznámení o přepisu hlasové zprávy a obsahují škodlivé přílohy ve formátu SVG, jinak běžně používaném pro vektorovou grafiku. Ty uživatele přesměrují na stránky určené ke krádeži přihlašovacích údajů.
Jen od 17. do 31. srpna Check Point identifikoval více než 58 000 nebezpečných e-mailů souvisejících s touto operací, které zasáhly více než 7 800 organizací a využívaly přes 38 400 podvržených adres odesílatelů a více než 9 300 podvržených domén.
Předměty zpráv se řídí jednoduchým vzorcem. Každý začíná slovy „Automatický přepis“, za nimiž následuje částečně skryté telefonní číslo a náhodný identifikační řetězec. Zpráva má záměrně působit nenápadně, jako oznámení vytvořené důvěryhodným firemním systémem.
„Kampaň spoléhá na důvěryhodné prvky, jejichž pravost uživatel ve spěchu obtížně posoudí. Každý e-mail má podvrženou adresu odesílatele a používá stejnou doménu jako příjemce. Zpráva tak působí jako interní systémové upozornění,“ říká Peter Kovalčík, regionální ředitel, Security Engineer Eastern Europe z kyberbezpečnostní společnosti Check Point Software Technologies.
Také název přílohy má odpovídat tomu, co by uživatel očekával u záznamu hovoru. Útočníci používají například označení „▷ ——— 001min 09sec_….svg“. Ve skutečnosti jde o soubor SVG s vloženým skriptem. Po otevření skript přesměruje uživatele na phishingovou stránku. V e-mailu proto není viditelný odkaz, který by si příjemce mohl předem zkontrolovat. V URL adrese je už zakódována e-mailová adresa příjemce, takže ji falešný přihlašovací formulář může automaticky předvyplnit. Podvodná stránka tak působí osobněji a důvěryhodněji.
„Kampaň není jen ukázkou phishingového útoku. Dokumentuje, jak rychle se útočníci přizpůsobují firemním postupům, v nichž hraje automatizace stále větší roli. AI agenti dostávají za úkol třídit doručenou poštu, shrnovat zprávy, zpracovávat přílohy a provádět navazující kroky jménem uživatelů. S rozšiřováním jejich pravomocí mohou stejné triky sociálního inženýrství, které mají oklamat zaměstnance, ohrozit i automatizované procesy, pokud nejsou zavedena odpovídající ochranná opatření,“ dodává Peter Kovalčík.
Například agent nebo automatizovaný proces, který smí otevírat přílohy či následovat odkazy, může zpracovat soubor pojmenovaný „záznam hovoru“, aniž by posoudil souvislosti tak, jak bychom očekávali od uživatele obeznámeného s bezpečnostními riziky. Tento scénář ukazuje, proč je nutné i na automatizované systémy zpracovávající příchozí obsah uplatňovat firemní bezpečnostní pravidla, omezovat jejich přístupová oprávnění a sledovat jejich činnost.
Tato kampaň ukazuje limity ochrany, která spoléhá především na reputaci odesílatelů, známé škodlivé odkazy nebo zjevně rizikové přílohy. Řešení Check Point Email Security umí zastavit podobné hrozby ještě před doručením do e-mailové schránky uživatele. Využívá unikátní informace o hrozbách z celosvětové sítě ThreatCloud AI a více než 60 AI enginů pro analýzu chování odesílatele, kontextu zprávy, vlastností příloh, účelu odkazovaných stránek i známek phishingu v průběhu celého útoku. Vícevrstvá analýza je zásadní v případech, kdy útočníci používají proměnlivou infrastrukturu, přesměrování probíhá na straně příjemce a formáty nebezpečných souborů připadají běžným filtrům neškodné.