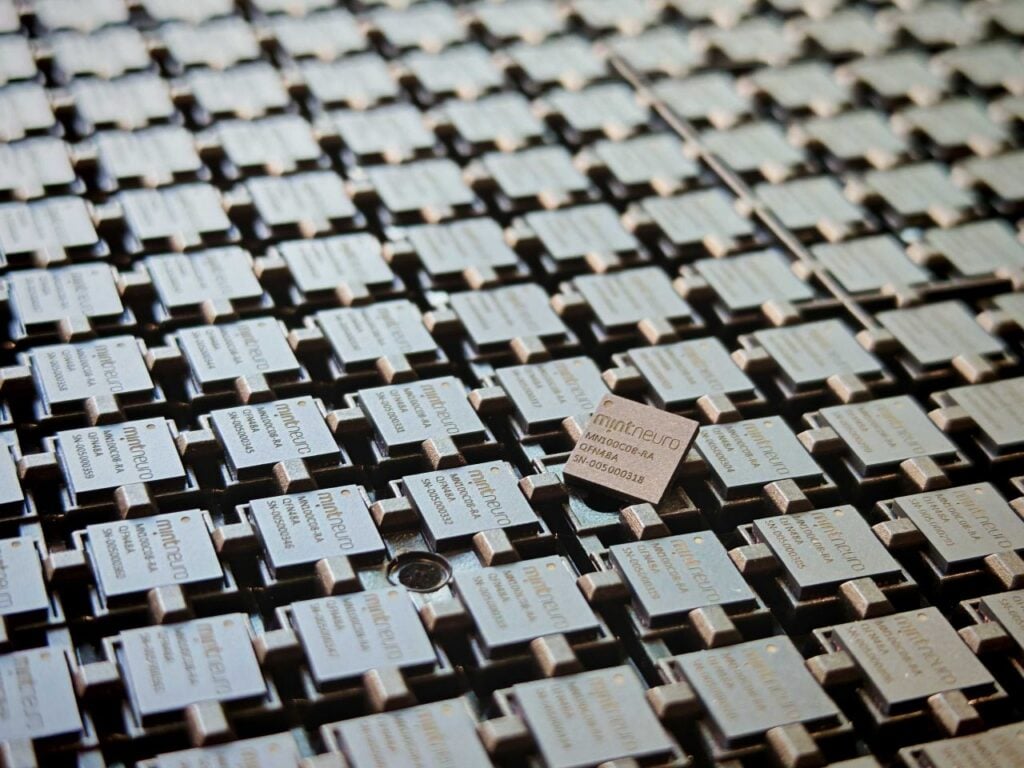
JSK Investments SICAV investuje do britského vývojáře čipů
 10. 10. 2026
05:48
Investiční fond JSK Investments SICAV a.s. se zapojil do investičního kola britské společnosti MintNeuro, v němž firma získala 5 milionů...
25. 8. 2026
14:11
Během posledního roku provedli útočníci v cloudových prostředích celosvětově 150 milionů průzkumných pokusů, 2,3 miliardy pokusů o prolomení hesla hrubou silou a 1,7 miliardy pokusů o zneužití zranitelností. Doba mezi zveřejněním zranitelnosti a jejím reálným zneužitím se zkrátila z přibližně týdne na 24-48 hodin, což dokládá, že kyberzločin v cloudu funguje jako samostatné průmyslové odvětví, nikoli jako série izolovaných kampaní.
Vyplývá to z nové analýzy 2026 Cloud-Native Threat Landscape Report zveřejněné společností Fortinet. Ta potvrzuje, že adresáti útoků čelí nepřetržitému automatizovanému mapování svých prostředí, které probíhá bez ohledu na cykly jednotlivých kampaní a bez nutnosti lidského zásahu na straně útočníků. Zkrácení doby zneužití zranitelností na 24-48 hodin přitom výrazně předčí tradiční tempo záplatování a nápravných opatření na straně obránců.
„Napříč vystavením, zneužitím, provedením i dopadem není společným jmenovatelem jen sofistikovanost útočníků. Je to rychlost a opakovatelnost,“ říká Ondřej Šťáhlavský, regionální senior ředitel společnosti Fortinet pro střední a východní Evropu.
Podle analýzy Fortinet pochází většina potvrzených cloudových incidentů z odcizených, odhalených nebo zneužitých přihlašovacích údajů. Mezi klíčové techniky zneužívané útočníky patří zneužití platných přihlašovacích údajů pro vstup bez malwaru, mapování uživatelů a rolí v prostředí, zmapování napadené cloudové infrastruktury a udržení dlouhodobého přístupu.
Útočníkům usnadňují postup chybějící bezpečnostní kontroly. Zpráva identifikuje například absenci rotace přístupových klíčů, veřejně přístupné S3 buckety, chybějící multifaktorovou autentizaci pro hlavní účet nebo neomezený přístup k portu Telnet. „V rámci cloudových průniků jsou přihlašovací údaje spouštěčem a chybné konfigurace akcelerátorem – přílišná oprávnění, dlouhodobě platné přístupové klíče, neomezený síťový přístup a veřejně přístupná úložiště nezvyšují riziko, ale zkracují cestu od přístupu k dopadu,“ říká Ondřej Šťáhlavský, regionální senior ředitel společnosti Fortinet pro střední a východní Evropu.
Zranitelnosti jsou přitom aktivně zneužívány už krátce po zveřejnění. Podle analýzy je moderní softwarový dodavatelský řetězec, tvořený převážně open-source nebo aplikacemi třetích stran, aktivně cílen jako vysoce hodnotný útočný vektor a počet zero-day zranitelností má s rozšířením AI modelů výrazně růst i nadále.
Jakmile útočníci dokončí fázi průzkumu a eskalace oprávnění, přecházejí k opakovatelným monetizačním postupům soustředěným především kolem dvou technik: zneužití zdrojů (hijacking) – zejména zneužití cloudových e-mailových služeb, těžby kryptoměn a zneužití AI služeb – a exfiltrace dat. „Když se útočník pohybuje rychlostí stroje, pomalá reakce se stává byznysovým rizikem,“ uzavírá Ondřej Šťáhlavský z Fortinetu.